
GABA Governance
https://gaba.solutions
GABA Governance
상태
거버넌스
로그 & 행위
자산
admin
개요
온라인 PC
1
활성 에이전트
3
승인 대기
8
수집 이벤트
37,451
금일 위협
0
미분류 자산
12
작업 대기열
에이전트 상태
전체 11개 에이전트
승인됨 3
대기 8
Agent · test
✳New agent task
아래 프롬프트를 선택하면 GABA가 실시간으로 통제하는 과정을 볼 수 있습니다.
판정은 GABA 콘솔에 설정된 정책을 따릅니다.
판정은 GABA 콘솔에 설정된 정책을 따릅니다.
프리셋 프롬프트
에이전트: claude.exe · 개발용PC-02 · 대기Auto mode
일하는 방식이 바뀌고 있습니다.AI 에이전트가 코드를 쓰고, 파일을 읽고, 명령을 실행합니다.Rutile은 그 모든 행동을 보이게 만들고 통제 가능하게 만듭니다.기업이 AI를 막는 대신, 더 대담하게 쓸 수 있도록.
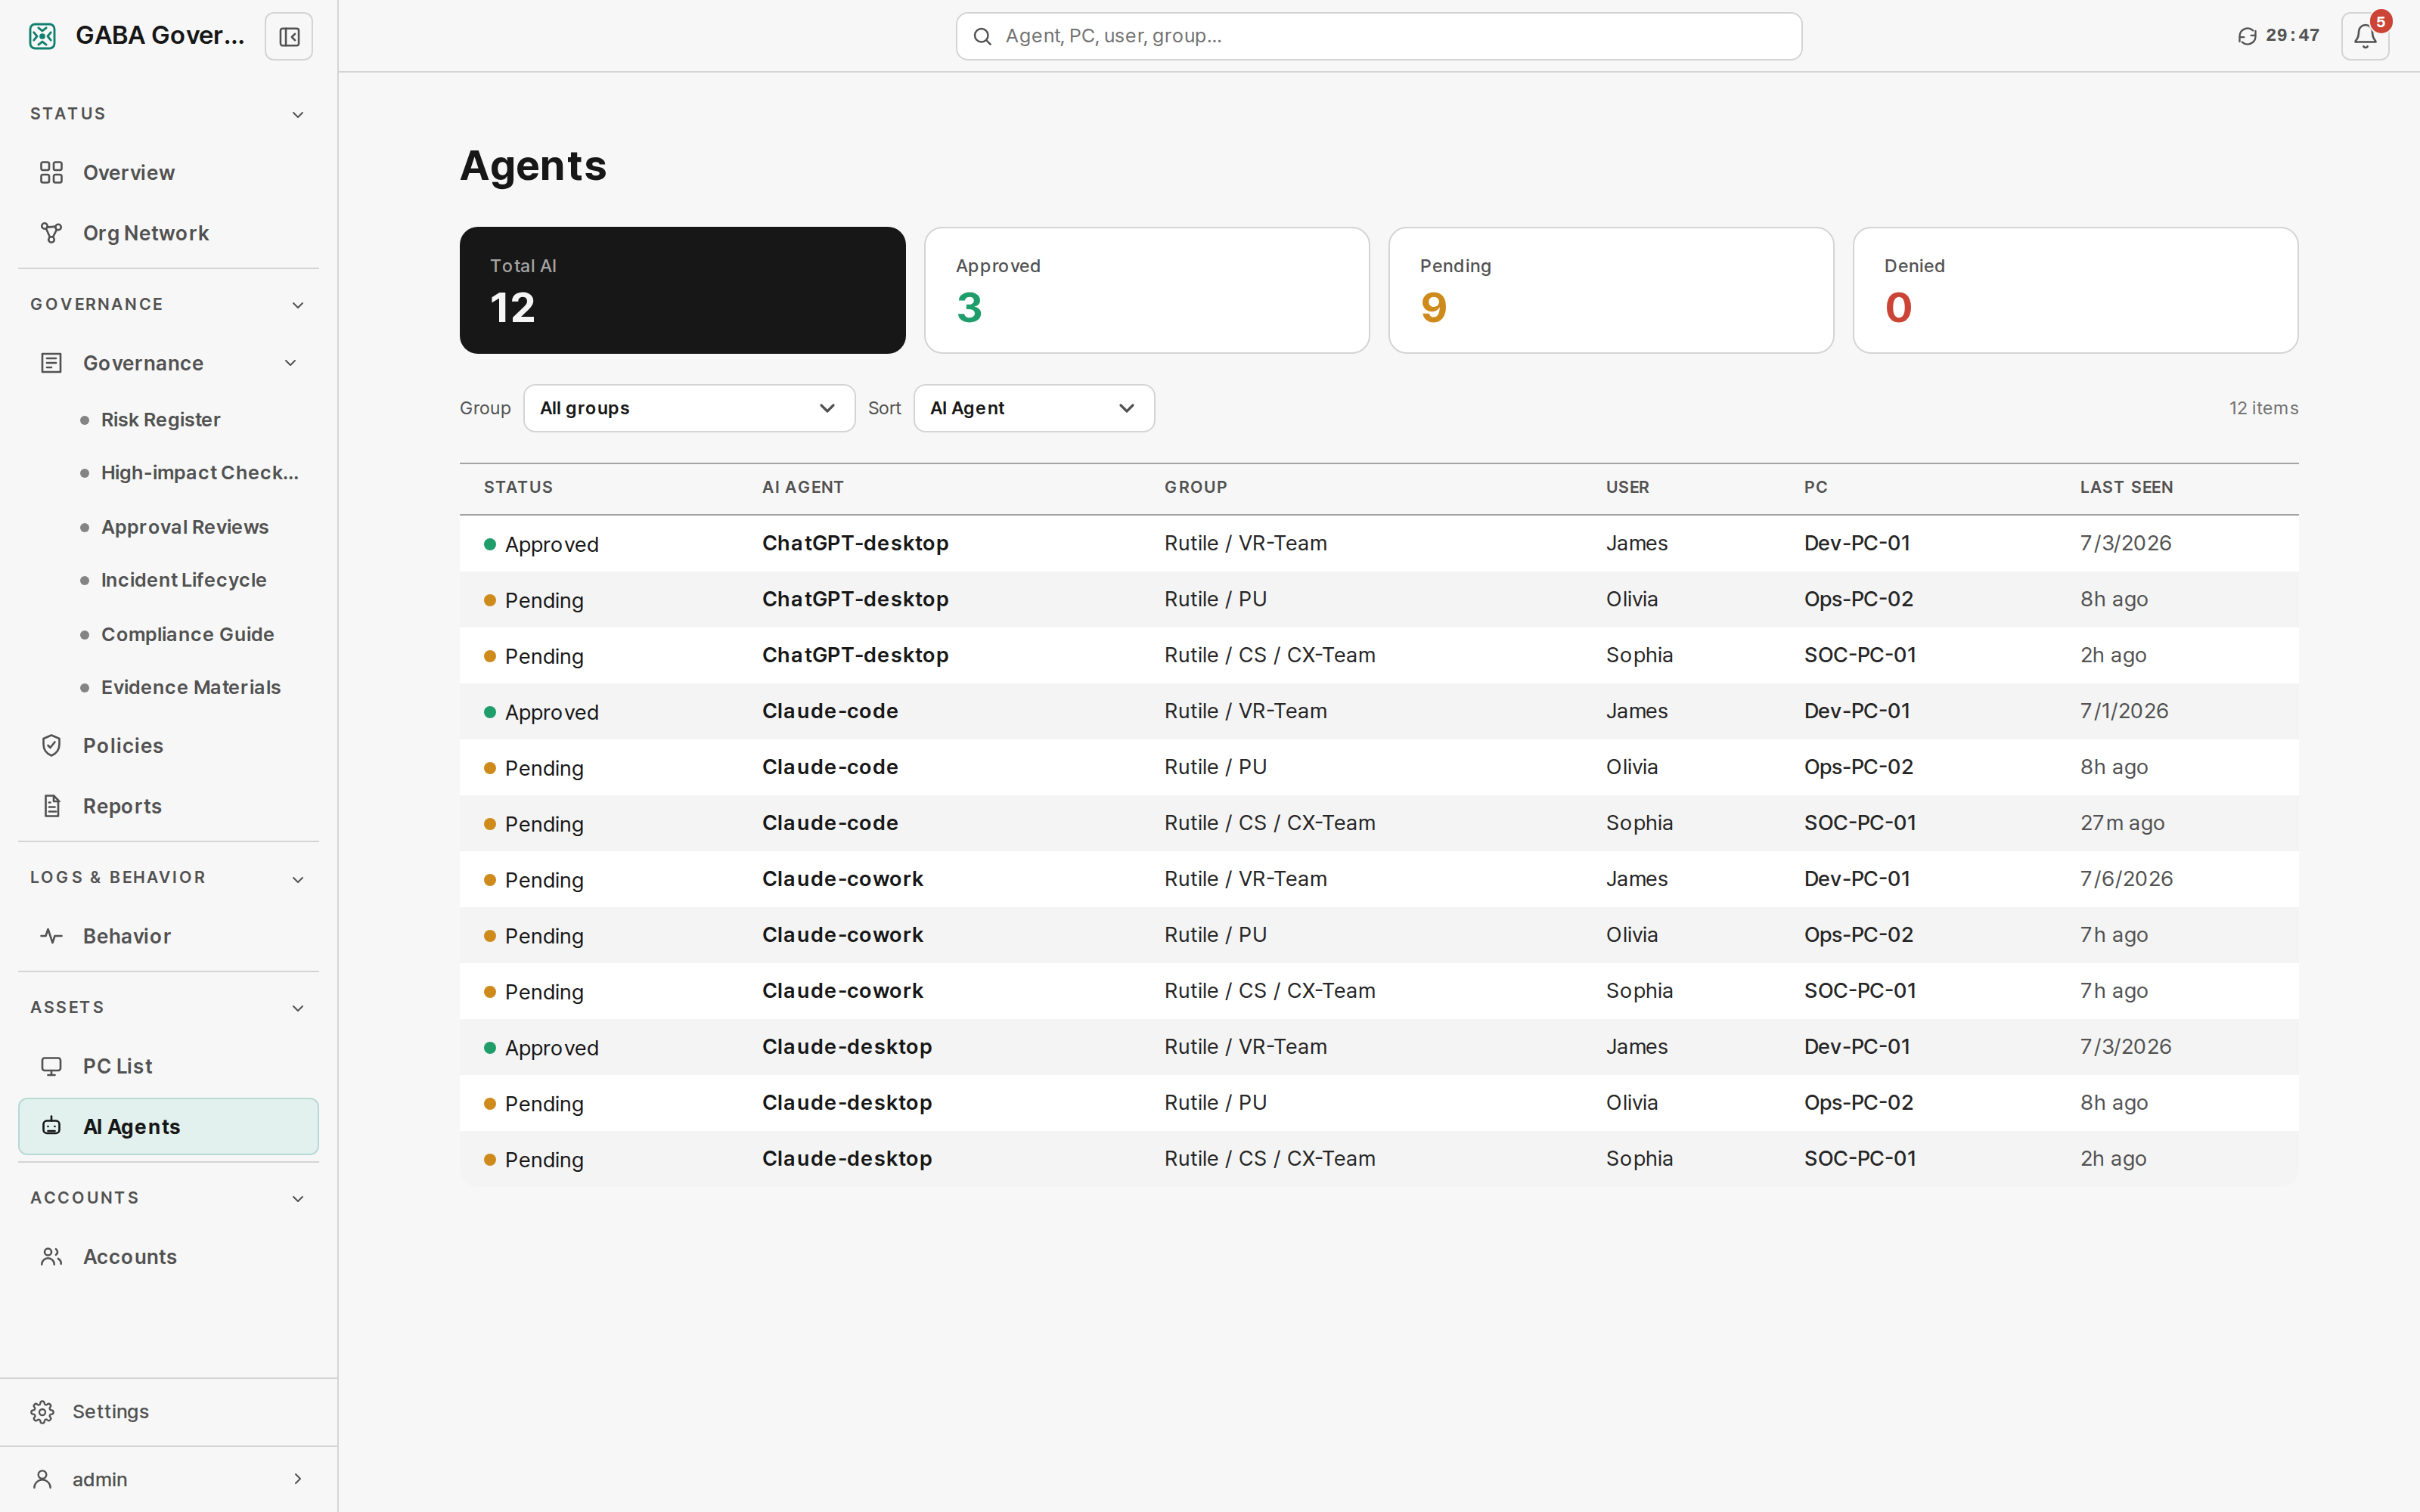
발견 · 식별
실행 1초 만에, AI 도구가 보입니다
엔드포인트 에이전트가 OS 커널 신호로 AI 도구를 즉시 탐지하고, 여러 증거 레이어를 묶어 영속적 신원(DID)을 부여합니다. 도구가 업데이트돼도 신원은 유지됩니다.
- 사전동의 불필요, 자동 탐지
- 바이너리 서명·프로세스 맥락 기반 식별
- 변조(서명 교체) 즉시 플래그
gaba.solutions
행위 기반 통제
벤더가 아닌, 행위에 정책을 겁니다
"민감 파일을 읽는 순간 차단". 어떤 AI 도구든 같은 행위에는 같은 규칙이 적용됩니다. 판단과 집행은 엔드포인트에서 일어나 100ms 안에 끝납니다.
- 새 AI 도구가 나와도 규칙 추가 불필요
- 서버 장애 시에도 로컬 방어 유지
- 승인 워크플로우로 예외 관리
Agent · test
✳Read customers data from CSV
read data\customers.csv and summarize it
Thought for 1s
●Read c:\test\data\customers.csv
✕ Read blocked by GABA: sensitive file access deniedpolicy: scenario-1-secret-exfiltration · endpoint enforced <100ms
audit event sealed (insert-only)
agent: claude.exe · 개발용PC-02Auto mode
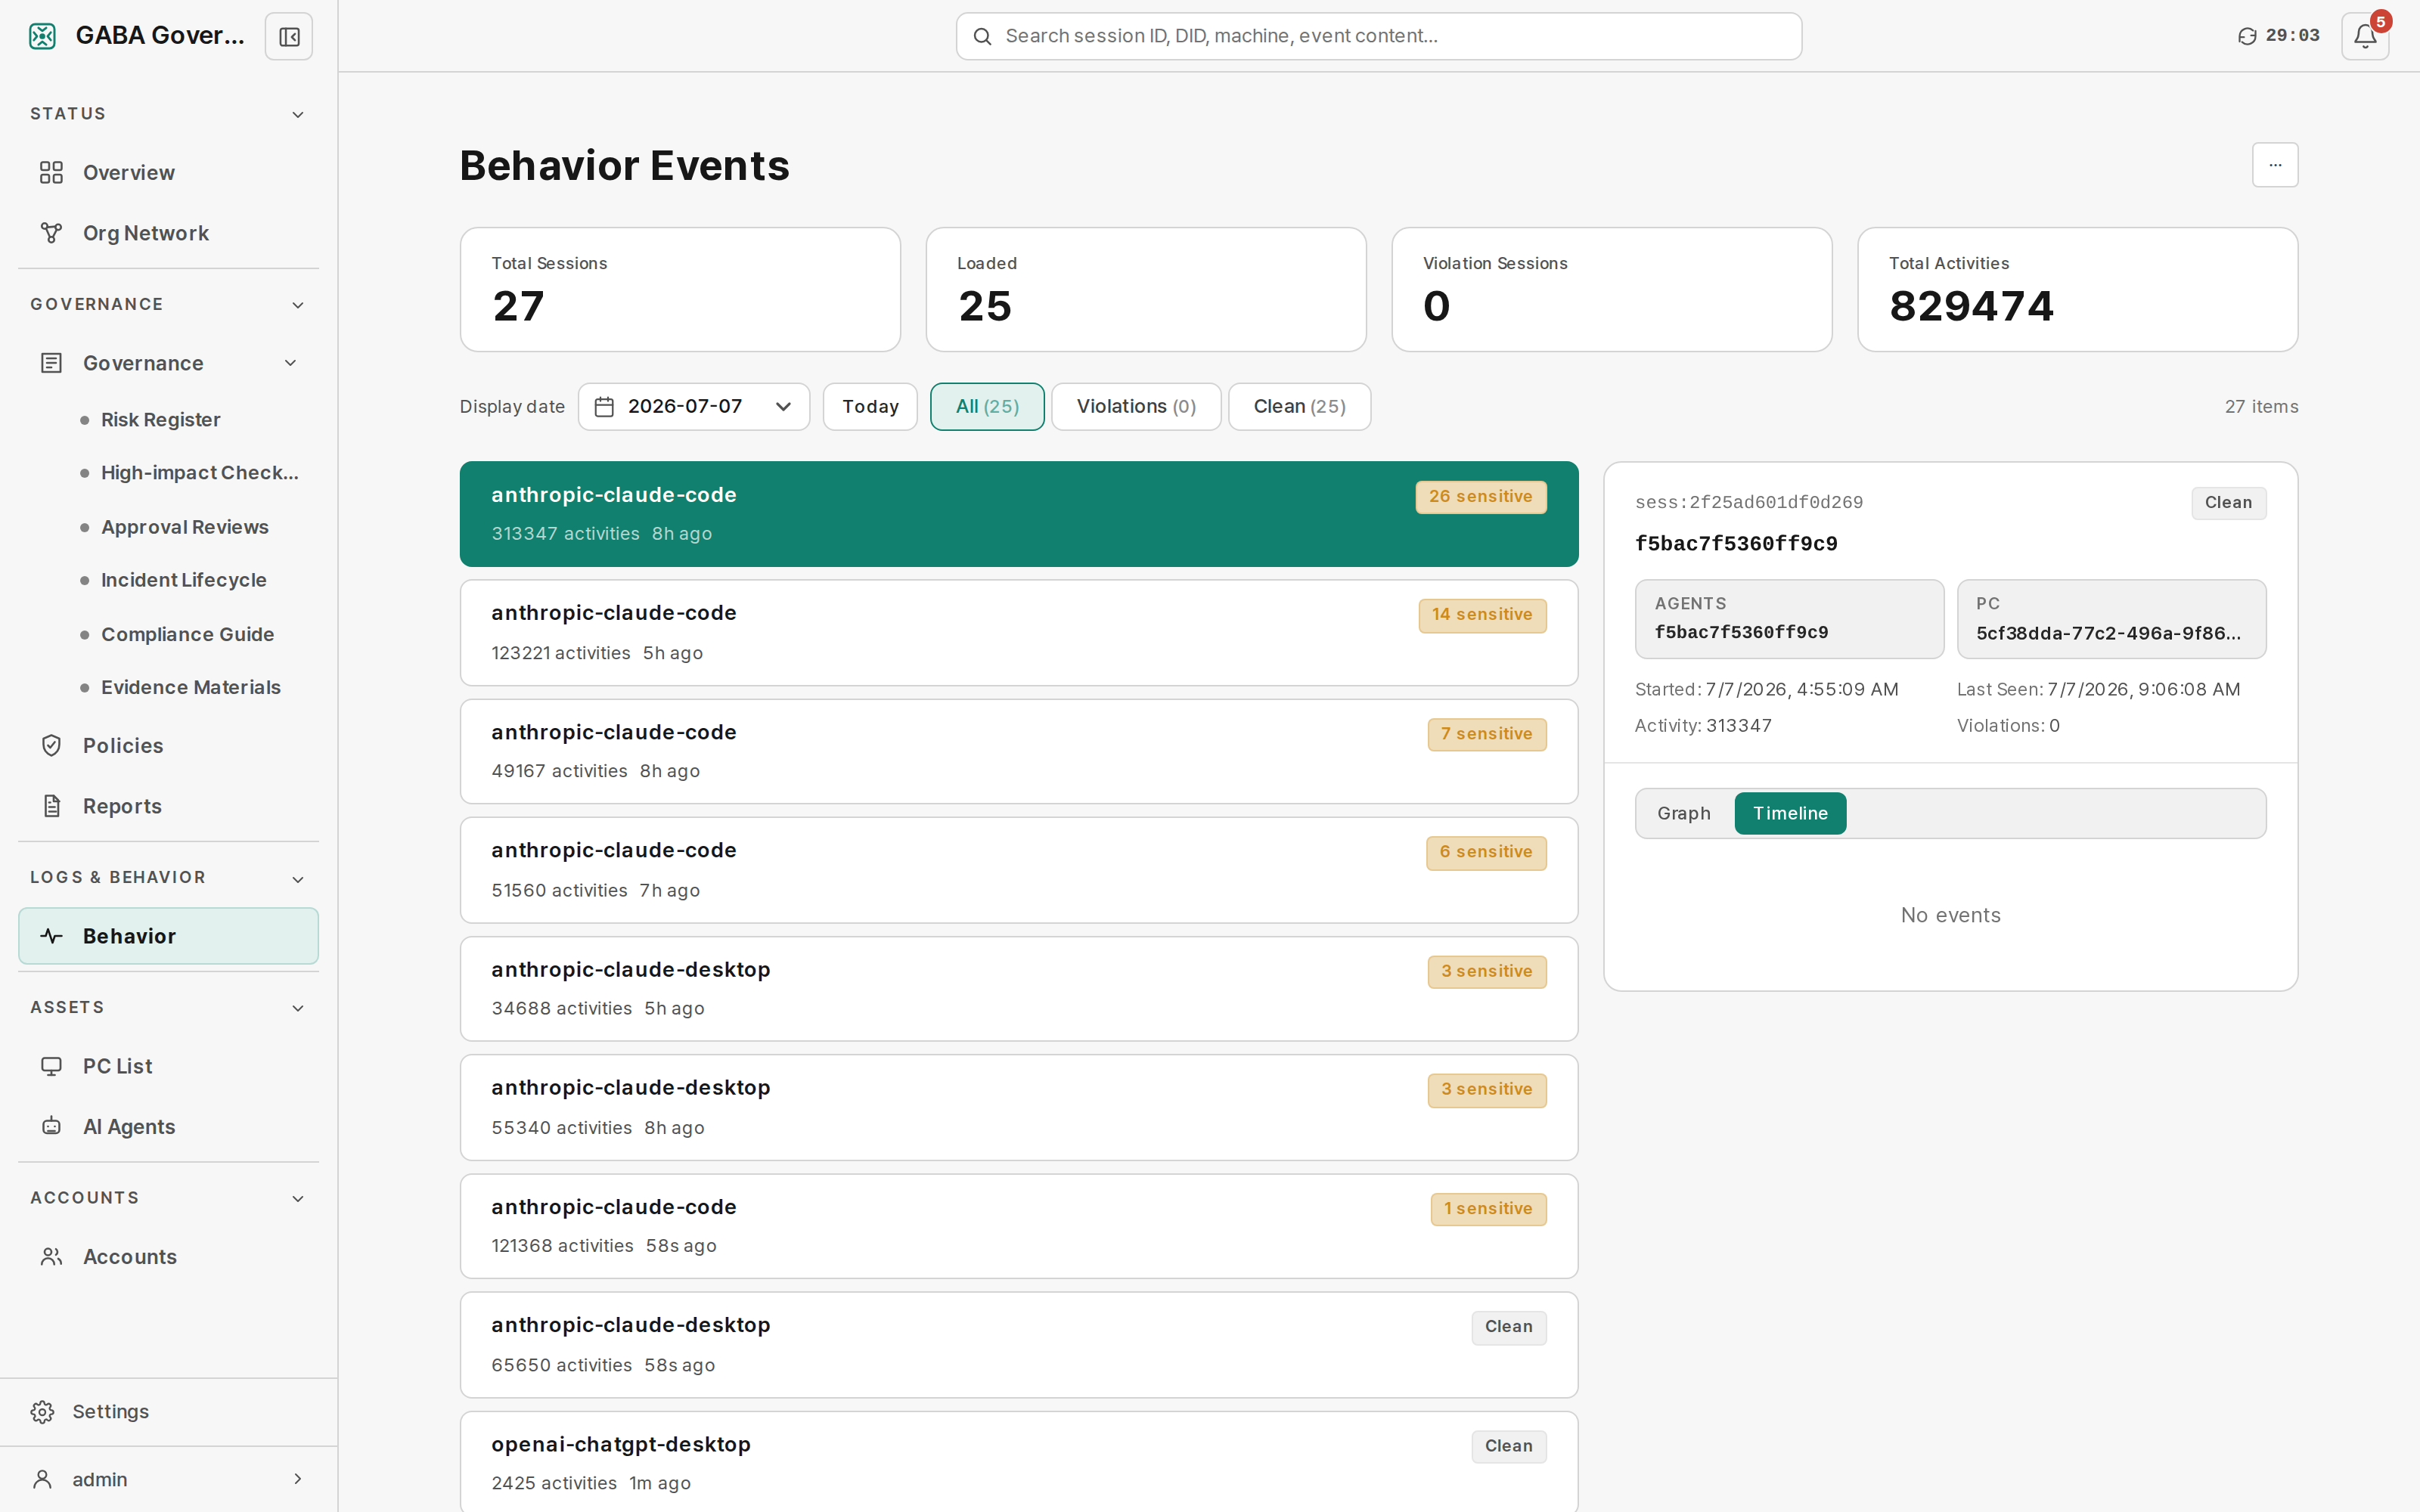
감사 · 컴플라이언스
모든 결정이 변조 불가능하게 남습니다
누가, 언제, 무엇을 했는지 모든 정책 결정과 증거가 로그로 봉인됩니다. ISMS-P와 금융감독규정의 감사 추적 요구사항에 그대로 대응합니다.
- EU AI Act, OWASP LLM 기반 컴플라이언스
- 매칭 증거·승인자까지 기록
- 검색 가능한 감사 콘솔
gaba.solutions
GABA 동작 과정
에이전트에서 대시보드까지
정책 bundle 수신
파일 읽기/
툴 호출 로컬 정책으로 즉시 허용/
차단 판단 activity/
tool_call/ decision 이벤트 전송 로그 저장 및 행위 이벤트 표시
~0.1초
실행 후 발견까지
<2ms
로컬 정책 차단
0.7%
유휴 CPU
0개
콘텐츠 복호화


AI를 막지 마세요. 통제 가능하게 만드세요.
30분 데모로 GABA Governance가 어떻게 동작하는지 확인하세요.